



Në Fondin Pensional nuk ka të punësuar për IT, pajisjet janë të vjetruara dhe të dhënat të pasigurta, konstatoi Revizioni
Enti Shtetëror i Revizionit ka konstatuar një sërë dobësish në vendosjen dhe zbatimin e masave parandaluese për sigurinë e informacionit në Fondin për Sigurim Pensional dhe Invalidor (FSPIM). Mungesa e kuadrit, infrastruktura e vjetruar inf...
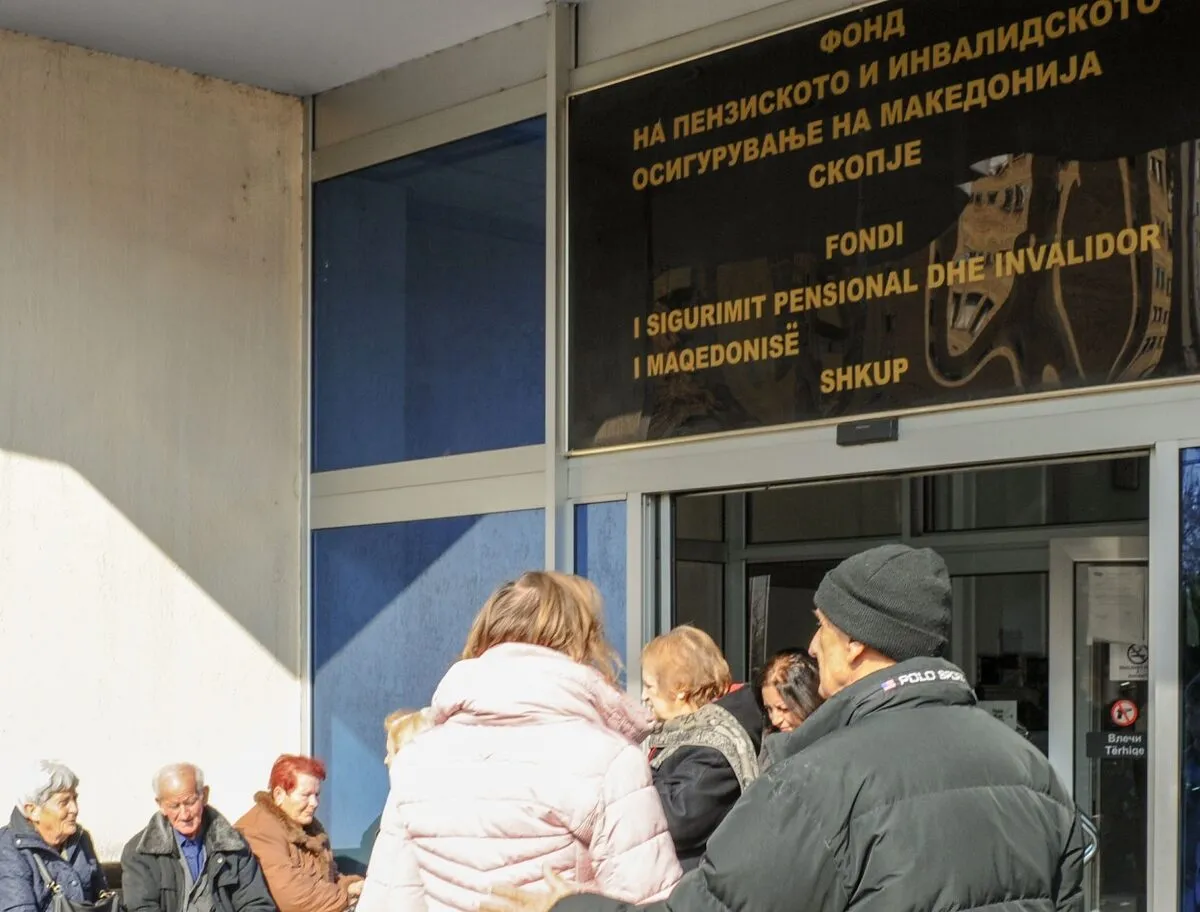
Enti Shtetëror i Revizionit ka konstatuar një sërë dobësish në vendosjen dhe zbatimin e masave parandaluese për sigurinë e informacionit në Fondin për Sigurim Pensional dhe Invalidor (FSPIM). Mungesa e kuadrit, infrastruktura e vjetruar informatike, mungesa e një qasjeje gjithëpërfshirëse strategjike ndaj sigurisë IT, mosmiratimi i strategjisë IT, si dhe procedurat e papërditësuara dhe të pamiratuara për veprim në rast incidentesh, janë disa nga dobësitë kryesore që, sipas revizorit shtetëror, ndikojnë në mbrojtjen e të dhënave të përfituesve që të drejtat e tyre mund t’i realizojnë vetëm përmes Fondit, transmeton Portalb.mk.
Revizioni u krye për t’iu përgjigjur pyetjes nëse janë zbatuar masat parandaluese për sigurinë e informacionit në sistemin IT të Fondit, përmes të cilit qytetarët i realizojnë të drejtat e tyre për sigurim pensional dhe invalidor.
Mungesë e kuadrit profesional
Një nga problemet më serioze që ka evidentuar revizori është mungesa e kapaciteteve njerëzore në sektorin e informatikës të Fondit. Sipas raportit, nga 57 vende pune të sistematizuara në këtë sektor, janë plotësuar vetëm 13, që përbën rreth 23 përqind të vendeve të parapara.
Veçanërisht e pafavorshme, thekson revizori shtetëror, është gjendja në Njësinë për Infrastrukturë dhe Mbështetje IT, ku është plotësuar vetëm një nga 13 vendet e punës. Për më tepër, sipas raportit, nuk ka të punësuar të ngarkuar me sigurinë e informacionit.
“Mungesa e kuadrit dhe e njohurive profesionale i kufizon mundësitë për menaxhim efikas të sistemit IT, zgjidhjen në kohë të problemeve dhe zbatimin e kontrolleve të sigurisë”, thekson Enti Shtetëror i Revizionit.
Sa u përket trajnimeve, revizioni ka konstatuar se trajnimi i fundit për aftësitë IT është realizuar në vitin 2022, ndërsa në vitin 2023 në faqen e internetit të MKD-CIRT-it është publikuar një trajnim online për ngritjen e vetëdijes për sigurinë e informacionit. Pas këtyre aktiviteteve nuk janë zhvilluar trajnime të tjera për ngritjen e vetëdijes dhe as testime praktike për gatishmërinë e të punësuarve për të identifikuar dhe përballuar kërcënimet e sigurisë.
“Prokurimet e planifikuara për trajnime në aftësitë IT për vitet 2024 dhe 2025 nuk janë realizuar”, thuhet në raport.
Mjete të kufizuara financiare
Revizioni ka konstatuar gjithashtu dobësi në planifikimin dhe sigurimin e mjeteve financiare për infrastrukturën informatike dhe sigurinë e informacionit të Fondit. Në vitin 2024, për këtë qëllim janë investuar vetëm 2,04 përqind e shpenzimeve të institucionit.
“Në vitin 2024, vlera e përgjithshme e kontratave të lidhura për prokurime publike në fushën e IT-së ishte 12.393.000 denarë, rreth 201.500 euro, që përbën 2,04 për qind të shpenzimeve të përgjithshme të Fondit, pa përfshirë përfitimet sociale”, thuhet në raport.
Për më tepër, theksojnë nga Enti Shtetëror i Revizionit, për shkak të mjeteve të kufizuara financiare nuk është realizuar prokurimi i planifikuar i një qendre të të dhënave për ruajtjen e tyre, i një sistemi për ruajtjen e të dhënave në disqe dhe i ndërprerësve optikë. Analiza ka treguar se mjetet shpenzohen kryesisht për mirëmbajtjen e vazhdueshme të sistemeve, ndërsa një pjesë e konsiderueshme e aktiviteteve që lidhen me sigurinë e informacionit nuk përfshihen në investimet e planifikuara.
Sipas revizionit, në vitin 2024 mjetet financiare për sigurinë e informacionit përbënin vetëm një denar për çdo 10.000 denarë pensione të llogaritura dhe të paguara, njoftojnë nga Enti Shtetëror i Revizionit.
Gjithashtu, është konstatuar se serverët dhe sistemet operative janë të vjetruara dhe se prodhuesi nuk ofron më mbështetje për to. Për këtë arsye, në sistem kishte kompjuterë pa mbrojtje antivirusore të përditësuar.
Revizioni ka konstatuar edhe dobësi në menaxhimin e qasjeve të përdoruesve dhe përditësimeve të sigurisë, si dhe në mbrojtjen e rrjetit dhe menaxhimin e burimeve IT. Nuk zbatohet mbrojtje shtesë për llogaritë e përdoruesve dhe nuk është vendosur segmentimi i duhur i rrjetit. Për më tepër, që nga viti 2023 nuk janë instaluar përditësime të sigurisë.
“Këto gjendje paraqesin rrezik për humbjen e të dhënave, pamundësinë e rikthimit në kohë të informacioneve dhe ndërprerje më të gjata në funksionimin e sistemit informatik”, konstaton revizori shtetëror.
Nuk ka evidencë elektronike dhe videombikëqyrje në hapësirat me serverë
Mospërputhje dhe dobësi janë konstatuar edhe në fushën e sigurisë fizike. Sipas raportit, qasja në hapësirat ku ndodhen serverët nuk regjistrohet në mënyrë elektronike dhe nuk monitorohet me kamera. Sistemet për shuarjen e zjarrit nuk mirëmbahen rregullisht, ndërsa në disa njësi rajonale furnizimi rezervë me energji elektrike është jofunksional.
Për më tepër, Fondi nuk ka plane të përcaktuara dhe të miratuara për vazhdimësinë e punës dhe rikthimin e sistemeve pas fatkeqësive. Nuk ekziston as listë me detyrat konkrete të personave përgjegjës në rast të incidenteve që lidhen me sigurinë e informacionit.
Sipas raportit të revizionit, këto dobësi mund të shkaktojnë humbje të të dhënave, vështirësi në rikthimin e sistemeve dhe ndërprerje më të gjata të punës, gjë që mund të ndikojë në ofrimin e shërbimeve për të siguruarit dhe pensionistët.
Në vitin 2024, një subjekt i jashtëm ka kryer analizë të mjedisit të punës së infrastrukturës së Fondit, me qëllim dhënien e rekomandimeve për përmirësimin e sigurisë. Gjatë analizës janë identifikuar kërcënime dhe cenueshmëri, si dhe janë dhënë rekomandime për tejkalimin e tyre.
Megjithatë, pavarësisht rekomandimeve, gjatë periudhës së kryerjes së revizionit Fondi nuk kishte ndërmarrë masa për eliminimin e dobësive të konstatuara në pajisjet e rrjetit.
Për tejkalimin e problemeve të konstatuara, Enti Shtetëror i Revizionit ka rekomanduar miratimin e një strategjie gjithëpërfshirëse IT, përmirësimin e politikave dhe procedurave për sigurinë e informacionit, forcimin e kapaciteteve IT, përmirësimin e menaxhimit të qasjeve dhe burimeve informatike, sigurimin dhe monitorimin e rregullt të përditësimeve të sigurisë, përmirësimin e sistemit të kopjeve rezervë, si dhe hartimin e planeve për vazhdimësinë e punës dhe rikthimin pas fatkeqësive.
Nga Enti Shtetëror i Revizionit theksojnë se siguria, disponueshmëria dhe integriteti i informacioneve të Fondit për Sigurim Pensional dhe Invalidor janë veçanërisht të rëndësishme për ofrimin e pandërprerë të shërbimeve për qytetarët. Forcimi i kontrolleve parandaluese duhet të jetë pjesë e procesit të vazhdueshëm të menaxhimit të rreziqeve IT dhe zhvillimit të institucionit, theksojnë nga Enti.
Kujtojmë se në raportin praprak, Enti Shtetëror i Revizionit ka konstatuar parregullsi financiare dhe ligjore në pesë shoqëri për organizimin e lojërave të fatit në internet dhe lojërave elektronike, në të cilat Lotaria Shtetërore e Maqedonisë së Veriut zotëron 51 përqind të kapitalit. Për të pesë shoqëritë është dhënë opinion i pafavorshëm për raportet financiare të vitit 2024 dhe pajtueshmërinë e veprimtarisë së tyre me legjislacionin.
Burimi i lajmit: lajmpress.org
Shënim: Ky material është përpunuar për qëllime informimi nga Portali lajme.mk.